Edge-Geräte im Feld? Ab 2027 müssen Sie deren Sicherheit nachweisen.
Der Cyber Resilience Act wird ab 2027 verbindlich, NIS2 verlangt Lieferkettensicherheit. Wer Software oder Geräte im Feld betreibt, muss laufend nachweisen können, dass die Systeme sicher sind. Wie wir das für uns gelöst haben.
Das Problem: verteilte Geräte, kein Überblick
Server beim Kunden, Edge-Geräte in der Produktion, Software-Installationen verteilt über Dutzende Standorte. Der Support-Alltag besteht aus SSH-Sitzungen, Log-Dateien und der Frage: „Läuft das eigentlich noch?”
Manuelle Prüfungen skalieren nicht. Und wenn der Auditor fragt, welche Systeme aktuell gepatcht sind, welche Firewalls aktiv sind und wann zuletzt eine Sicherheitsprüfung lief, wird es eng.
Unsere Lösung: der FleetManager
Als Unternehmen, das selbst Geräte und Software im Feld betreut, hatten wir dieses Problem. Dafür haben wir den FleetManager gebaut.
Ein zentrales Dashboard mit Ampel. Solange alles grün ist, wird niemand mit Erklärungen behelligt. Wo etwas am Grün hindert, zeigen wir es. Jede Software-Instanz, jede Maschine, jeder Kunde bekommt eine Farbe; die schlimmste Meldung bestimmt sie, automatisch von unten nach oben.
Ein Sicherheitsagent für Linux und Windows. Automatisierte Prüfungen direkt auf dem Gerät:
- Patch-Status: Sind alle Updates installiert? Läuft ein Betriebssystem ohne Support?
- Firewall: Ist sie aktiv? Stimmen die Regeln mit der Vorgabe überein?
- Benutzerkonten: Unerwartete Admin-Konten, leere Passwörter, aktive Gastkonten?
- Dienste und Prozesse: Unbekannte Dienste, veränderte Autostart-Einträge?
- Dateiintegrität: Stimmen die Prüfsummen? Gibt es unsignierte Binärdateien?
- Härtung: Passwortrichtlinien, SSH-Konfiguration, Audit-Protokollierung, Verschlüsselung
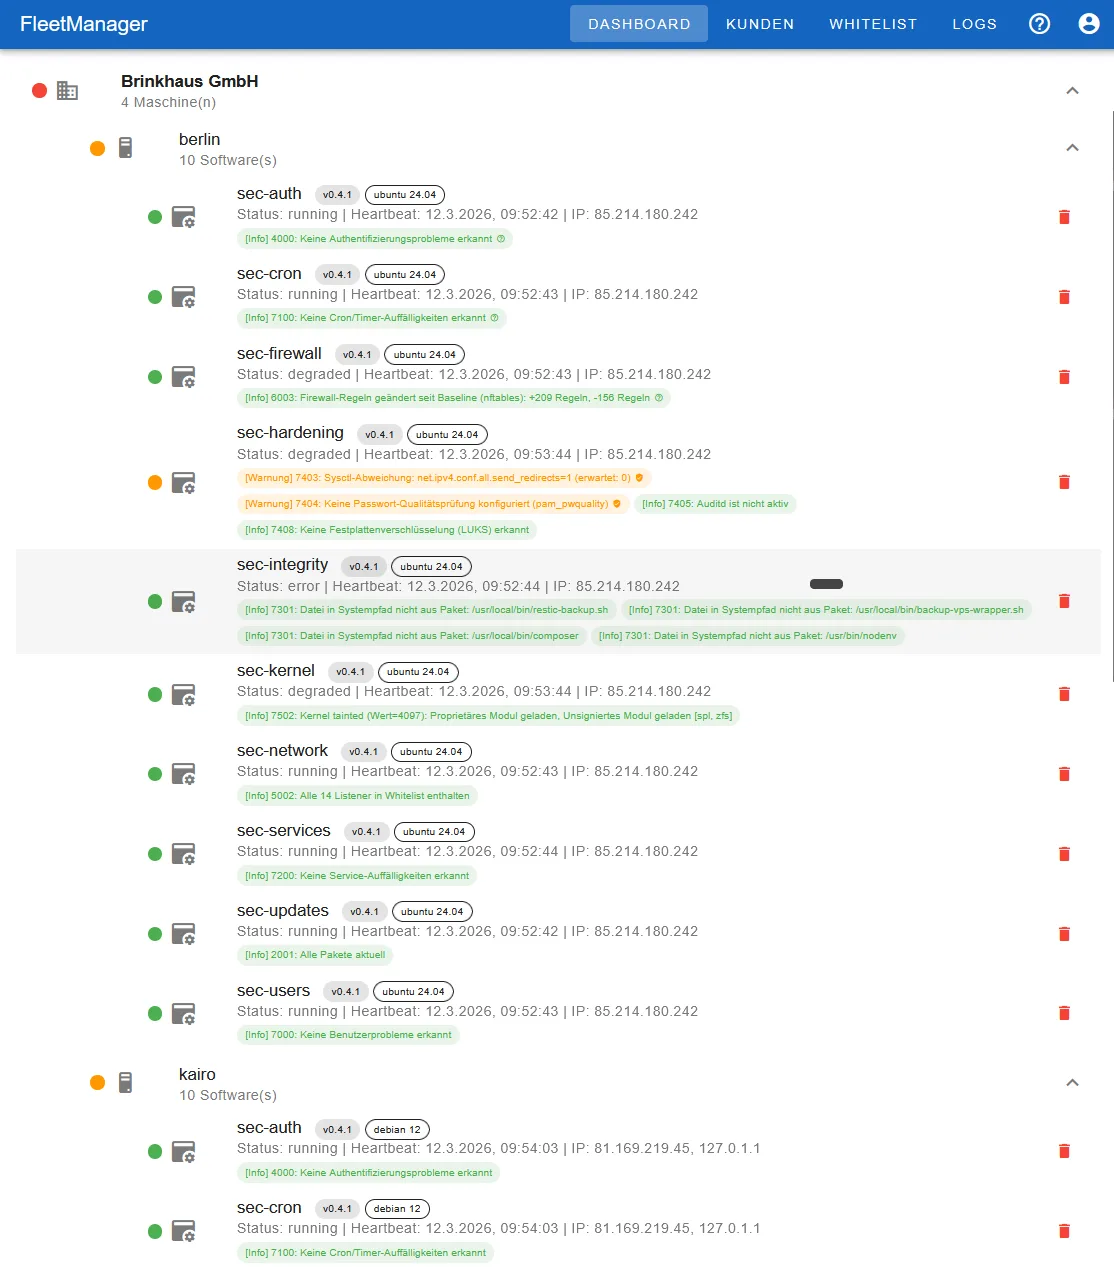
Jede Prüfung erzeugt einen Diagnosecode mit Schweregrad. Alles wird protokolliert, nachvollziehbar und auditierbar.
Mandanten. Wer als Systemhaus oder Hersteller mehrere Kunden betreut, braucht Mandantentrennung: Kundenhierarchien, Rollen (Administrator, Verwalter, Betrachter), vollständige Datentrennung. Jeder Kunde sieht nur seine Geräte, Sie sehen alles mit einer Ampel pro Kunde.
Selbst gehostet oder als Dienst. Der FleetManager läuft auf Ihrer Infrastruktur, eine Docker-Compose-Datei und PostgreSQL genügen. Oder Sie nutzen unseren Dienst.
Audit-Trail. Wer hat wann welche Meldung quittiert? Wann wurde ein Token erstellt oder widerrufen? Welche Sicherheitsprüfung lief auf welchem Gerät? Genau das, was CRA und NIS2 verlangen: nachweisbares, kontinuierliches Schwachstellenmanagement.
Kostenlos starten
Der FleetManager ist kostenlos für bis zu fünf Geräte, ohne Kreditkarte, ohne Zeitlimit. Mehr auf fleetmanager.brinkhaus-gmbh.de. Für Hersteller, die ihre Geräte unter eigener Marke ausliefern, gehört das Kundenportal dazu.